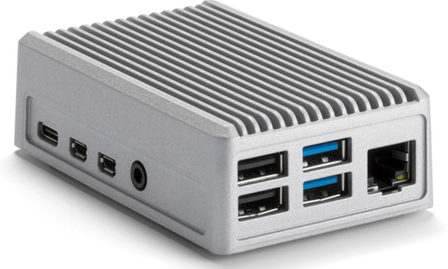
純国産・出口チェック専用機「出口番之助」
今ある「入口の守衛(既存ルーター)」は撤去不要。空きポートに繋いで簡単な設定を行うだけで、PCはもちろん、ウイルス対策ソフトを入れられないスマホ・複合機・防犯カメラ・IoT機器まで、社内ネットワーク全体の「出口」を一括監視します。
【他社製品との決定的な違い】「出口番之助」が選ばれる5つの独自技術・安心設計
長年運用の自社ハニーポットが毎日数千〜数万件の“生きた脅威”を自動登録
海外製セキュリティ機器のリストは欧米の脅威が中心で、日本企業を狙う最新の攻撃への対応が遅れがちです。出口番之助は、弊社が長年運用し続ける独自ハニーポット網で観測した「今まさに攻撃を仕掛けている悪質サーバー」を毎日数千〜数万件規模で自動更新。鮮度抜群の純国産シグネチャーで御社を守ります。
万が一トラブルが起きても「USBを挿すだけ」で導入前の状態へ即復旧
「セキュリティ機器の誤検知や不具合で業務が止まったら困る」——中小企業が一番恐れるリスクを解消しました。管理画面にログインできなくても、IT担当者が不在でも、専用USBメモリを本体に挿すだけで一時的に制限を解除し、導入前のネットワーク状態へ瞬時に戻せる物理緊急バイパスを搭載しています。
CertStreamリアルタイム監視により「未知の詐欺サイト」を誕生の瞬間に封じ込める
従来のブラックリスト型は「誰かが被害に遭ってから登録される(後追い型)」が限界でした。出口番之助では、世界中のSSL/TLS証明書の発行ストリーム(CertStream)をリアルタイム取得し、独自のフィルタリング技術で google-workshop.ru のような巧妙ななりすまし・フィッシングドメインを自動検出して即座にブロックする次世代機能を開発完了間近です。
※現在フィルタ精度の最終精査を行っております。正式リリース時には、先行導入いただいたお客様へもアップデートにてご提供予定です。
大切な通信を預ける機器だからこそ、ハードウェアの透明性に徹底配慮
情報流出を防ぐためのセキュリティ機器自体にリスクがあっては本末転倒です。出口番之助は純国産シグネチャーを採用するだけでなく、ハードウェア選定においてもサプライチェーンリスクの高い地域(中国製等)の製品・主要部材を極力回避した信頼性の高い構成を採用。お取引先からのセキュリティ要件確認にも自信を持って応えられる透明性を備えています。
ソフトを入れられないIoT機器も保護。世界地図で怪しい通信を一目で把握
各PCへのソフト導入は不要なため、ウイルス対策ソフトが入らない複合機・NAS・防犯カメラ・社員のスマホまで丸ごと出口監視できます。さらに管理画面のジオブロックマップでは、どの端末がどの国へ通信しようとして遮断されたかを世界地図上で可視化。不要な国への通信をワンクリックで一括ブロックできます。
【現状の落とし穴】 今のウイルスは「正規の来客」のフリをして正面から入ってきます
・御社にある既存のルーター(=入口の守衛)は、外からの不審者をしっかりブロックしています。
・しかし最近のウイルスやランサムウェアは、取引先からの請求書メールや偽サイトを装い、社員自身のクリックという「正規の入館証」を持って社内に入ってきます。これでは入口の守衛はどうすることもできません。
・近年のサイバー攻撃で最も致命的なのは、データを暗号化するだけでなく社外へ機密情報を盗み出す「二重恐喝」です。にもかかわらず多くの企業では、「出口では誰も行き先をチェックしていない(無施錠)」状態になっています。
【解決策】 今ある「入口の守衛」はそのまま。出口に「行先チェックの番人」を1人追加!
行き先・身元を瞬時に再確認!
■ 業務に無関係な国への通信を国単位で遮断: ジオブロック機能により、不審な海外拠点へのデータ送信を出口で自動ストップ。
■ 怪しい宛先への誘導を通信前に無効化: 毎日更新される純国産ブラックリストで、フィッシングサイトやウイルスの指令サーバー(C2)への接続をDNS/IPレベルで拒否。
■ 今の環境を壊さない&業務を止めない: 既存ルーターはそのまま。万が一の時もUSBを挿せば即座に元の環境へ戻せます。
■ 大企業向けシステムとの違い (なぜ中小企業には「出口番之助」が最適なのか?)
数百万円の高級セキュリティ機器(大手UTM)
=「空港のX線・ボディチェック」
・カバンの中身(通信データの中身)まで全て開けて徹底検査します。
・高度な標的型攻撃にも対応できますが、導入・維持に莫大な費用がかかります。
・検査が厳重なため日々のネット速度が重くなりがちで、トラブル時の復旧にも専任のIT担当者が必要です。
出口番之助(本製品)
=「最新の手配書を持つ、退館時の専門番人」
・カバンの中身までは開けず、「怪しい国へ行こうとしていないか」「毎日更新される鮮度抜群のブラックリストの相手か」を瞬時に判定。
・必要な機能に絞り込んだため、低価格&ネット速度も低下しません。
・PC・スマホ・IoTまで一括保護し、トラブル時もUSB1本で誰でも即復帰可能。
【導入方法・ご提供価格・サポート体制】
| 設置方法 | 既存ルーターの空きポートにLANケーブルで繋ぎ、DHCP設定を切り替えるだけ(配線工事不要) |
|---|---|
| サポート体制 | IT・サイバーセキュリティの現場経験20年を持つ開発元(小松國際合同会社)が直接サポートいたします。 ※キャンペーン期間につき、初期設定(既存ルーターとの連携設定)も弊社スタッフが丁寧にサポートいたします。 |
| ご提供価格 |
オープンプライス (本体・初年度ライセンス / 次年度以降の純国産ブラックリスト自動更新ライセンス) ※お見積り・詳細な価格につきましては、販売パートナーまたは弊社窓口までお気軽にお問い合わせください。 |
| 開発元・お問い合わせ |
小松國際合同会社 (Email: sales@komatsu-intl.com) |
※本製品は、中小企業における被害の大半を占める「無差別型のサイバー攻撃・フィッシング誘導・マルウェア感染後の不正な外部通信」を遮断し、情報流出被害を最小限に抑えるための装置です。国家レベルの高度な標的型攻撃や、すべてのサイバー攻撃を100%防ぐものではありません。